安全的虚拟机沙箱,用于运行不受信任的AI代理
nilbox,来自Rednakta,提供一个桌面安全沙箱,能够在Linux虚拟机中隔离不受信任的AI代理和MCP服务器。该应用程序在一个受限的虚拟机内运行来宾代码,同时通过主机侧令牌替换和受控的出站策略保持API凭证不在来宾中。主要好处包括虚拟机级别的隔离和无令牌的来宾环境。它的目标用户是需要测试代理而不暴露主机秘密的AI开发者和安全研究人员。
您实际上可以用这个工具做什么任务?
该应用程序在一个隔离的虚拟机中运行未修改的 AI 代理、闭源二进制文件和不受信任的包,让开发人员在不更改源工件的情况下执行第三方代码。它还托管模型上下文协议服务器,并提供一个 MCP 桥接,将虚拟机托管的工具通过 VSOCK 连接到主机应用程序,这支持需要本地代理端点或与桌面客户端集成的工作流程。
凭证保护在实践中有多强?
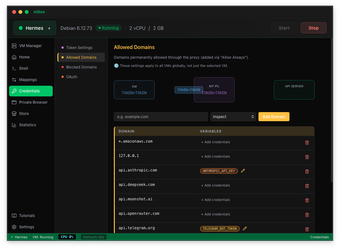
凭证保留在主机上,而来宾仅看到占位符令牌,主机侧代理会选择性地为经过验证的端点替换真实密钥。出站流量受到域限制,并提示批准,从而减少了远程外泄的风险。使用完整的 Linux 虚拟机而不是共享主机内核,减少了与容器方法相比的攻击面。
设置和所需输入是什么样的?
该应用程序作为 Windows、macOS 和 Linux 的桌面应用程序提供,使用 Rust 和 Tauri 构建。从源代码构建需要 Node.js 18 或更高版本和 Rust 工具链。由于它运行完整的虚拟机,因此预计资源使用量高于容器化沙箱;上传的代理和服务器二进制文件在来宾内部执行而无需修改。
这个工具对开发者工作流程实用吗?
该工具在主机层拦截环境变量和网络调用,因此代理和 MCP 服务器在没有代码更改的情况下运行。这种设计适合开发人员和研究人员使用的安全测试和实验设置,但需要集成工作将虚拟机添加到 CI 或本地管道中。来自 AI 和 MCP 专家的社区反馈指出其在威胁模型测试中的实用性。
为准备集成虚拟机的安全专注团队提供的实用选择
该工具是需要安全优先沙箱以运行不受信任代理的AI开发人员和安全研究人员的实用选项。该项目是开源的,并在AI和MCP社区中普遍受到好评,支持预部署代码检查。准备进行工程集成的团队可以将其用于受控实验和威胁模型验证,而不是随意的桌面试验。